
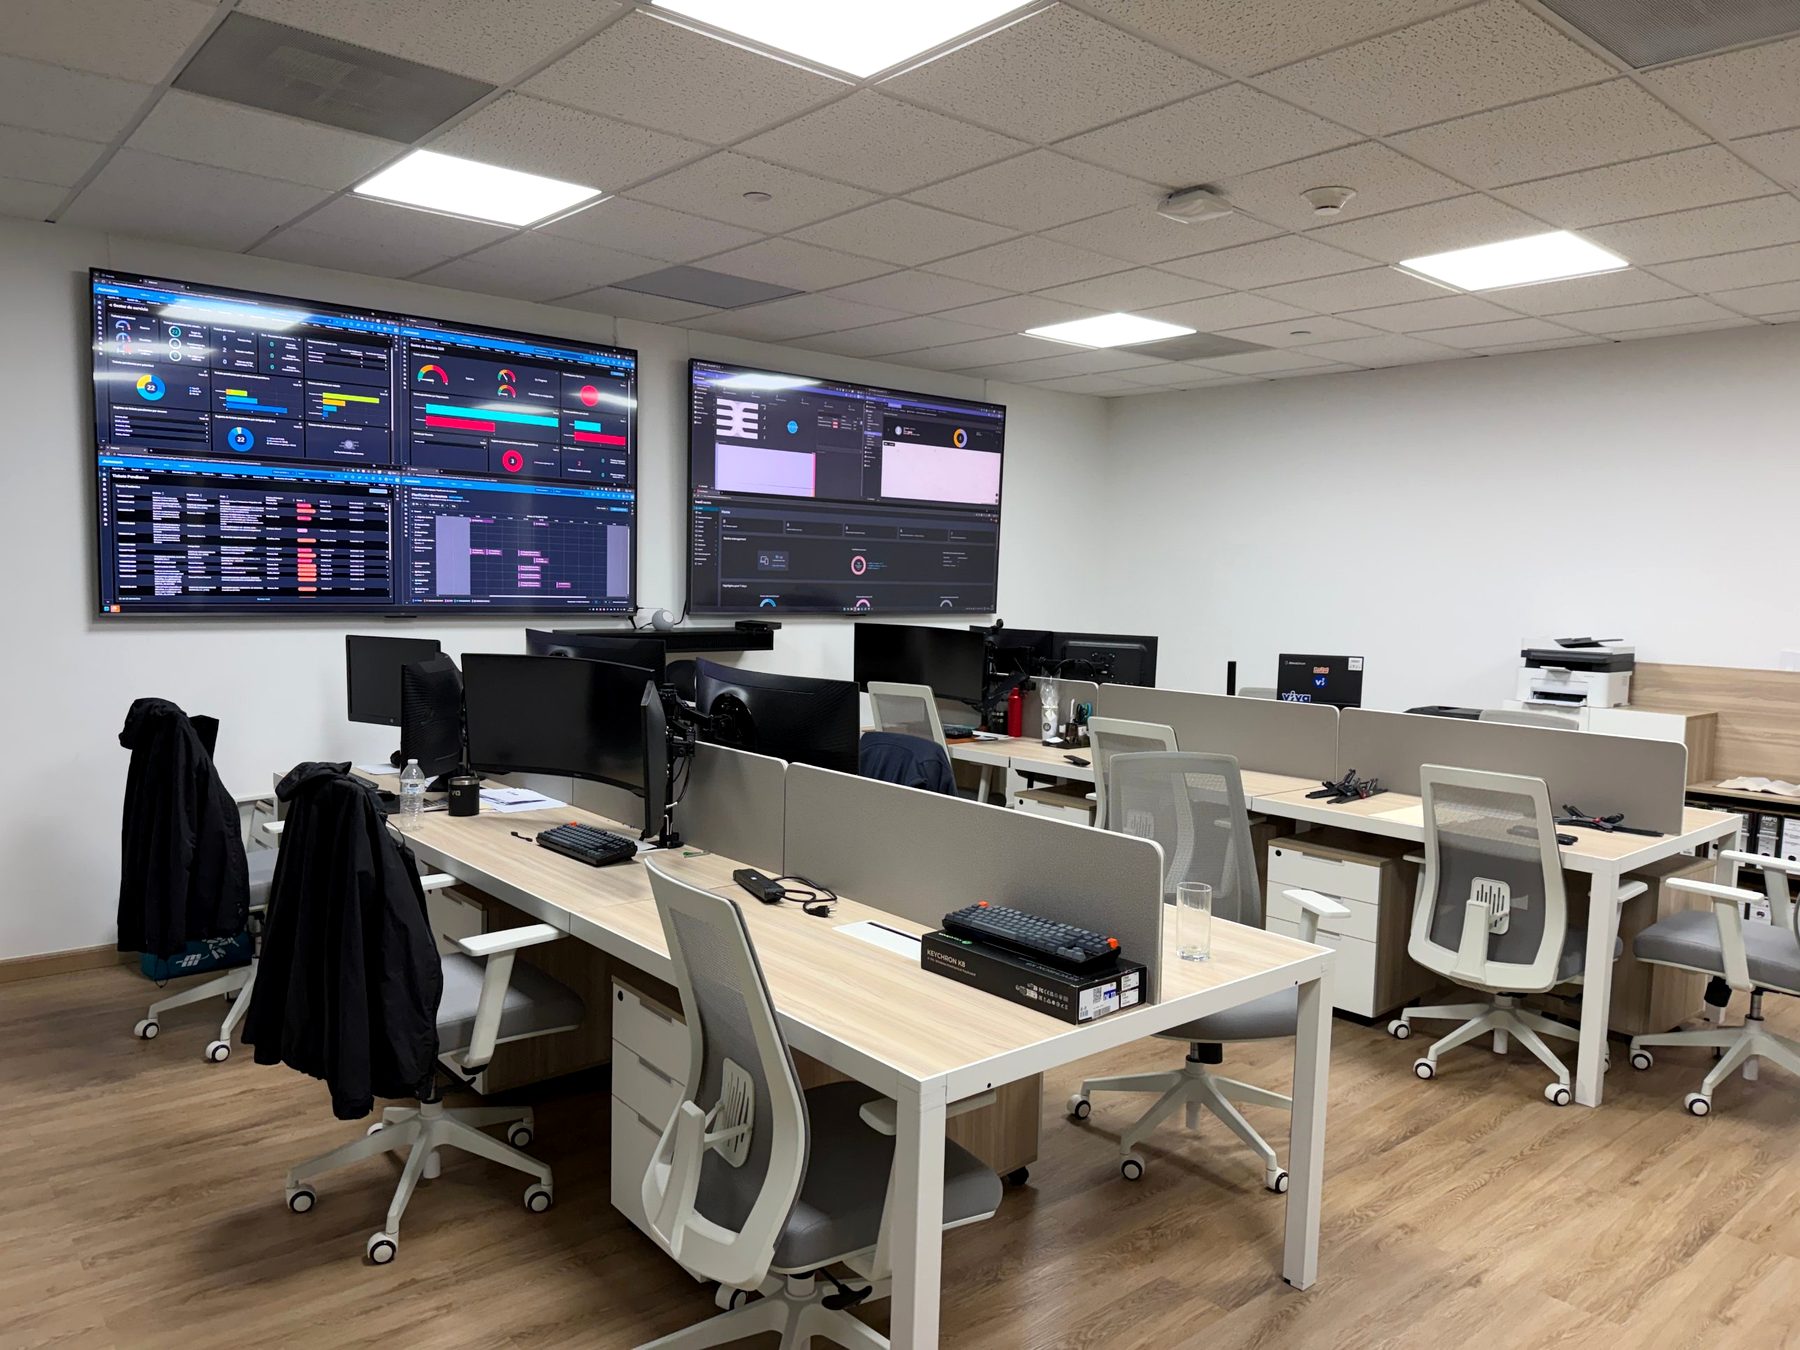
SOC, MDR y XDR son tres de las siglas que más se repiten cuando una empresa busca proteger su operación. También son de las que más confusión generan: muchas veces se presentan como si fueran lo mismo, o como si hubiera que contratar las tres. En esta guía te explicamos qué es cada una, en qué se diferencian y cómo saber cuál necesita tu empresa.
SOC: el centro de operaciones de seguridad
Un SOC (Security Operations Center) es un equipo de analistas que vigila la seguridad de la organización de forma continua, apoyado en procesos y herramientas. Su trabajo es recolectar y correlacionar eventos de múltiples fuentes —firewalls, servidores, correo, nube, identidades—, detectar comportamientos sospechosos, clasificarlos por gravedad y escalar o coordinar la respuesta.
Una empresa puede tener su propio SOC o contratarlo como servicio gestionado. Montarlo internamente exige analistas en turnos 24/7, herramientas como un SIEM y procesos maduros, algo fuera del alcance de la mayoría de las empresas medianas. Por eso el SOC gestionado se ha vuelto la opción más común.
MDR: detección y respuesta gestionada
MDR (Managed Detection and Response) es un servicio gestionado enfocado en dos cosas: detectar amenazas reales y responder ante ellas. Va más allá de alertar: el equipo investiga, busca amenazas de forma proactiva (threat hunting) y toma acciones de contención, como aislar un equipo comprometido o bloquear una cuenta, normalmente con base en tecnología de protección de endpoints.
La diferencia clave con un monitoreo tradicional es la respuesta: con MDR no recibes solo una alerta a medianoche, sino un equipo que actúa para contener el incidente.
XDR: la tecnología que une las piezas
XDR (Extended Detection and Response) no es un servicio, sino una plataforma tecnológica. Unifica la información de endpoints, red, correo, nube e identidades para correlacionarla en un solo lugar y automatizar parte de la respuesta.
XDR es muy poderoso, pero es una herramienta: alguien tiene que configurarlo, revisar sus alertas e intervenir cuando hace falta. Sin un equipo que lo opere, una plataforma XDR puede terminar generando alertas que nadie atiende.
Las diferencias en pocas palabras
- SOC: es un equipo y una función. Da visión completa de la seguridad, monitorea y coordina. Ideal para organizaciones con muchas fuentes de información y requisitos de cumplimiento.
- MDR: es un servicio. Se enfoca en detectar y contener amenazas activas. Ideal para empresas sin un equipo de seguridad propio que necesitan respuesta real.
- XDR: es una tecnología. Integra y correlaciona datos de muchas fuentes. Ideal para potenciar a un SOC o a un servicio MDR.
No compiten: se complementan
La pregunta no suele ser “SOC o MDR o XDR”, sino cómo combinarlos. Un esquema habitual y efectivo es un SOC 24/7 que ofrece la visión global, un servicio MDR que garantiza la respuesta y una plataforma XDR como motor tecnológico de ambos. Lo importante es que el cliente no pague dos veces por la misma función.
¿Cuál necesita tu empresa?
- No tienes un equipo de seguridad y te preocupa el ransomware: empieza con un servicio MDR que incluya respuesta 24/7.
- Estás en un sector regulado (banca, seguros, gobierno) o tienes muchas sedes y sistemas: un SOC 24/7 gestionado, complementado con MDR.
- Ya tienes herramientas de seguridad, pero dispersas y sin tiempo para revisarlas: una plataforma XDR operada por un equipo especializado.
Cinco preguntas para evaluar a un proveedor
- ¿Quién responde a las 3 de la madrugada de un domingo, y en cuánto tiempo?
- ¿El servicio incluye contención de amenazas o solo envía alertas?
- ¿Qué fuentes monitorean: solo endpoints, o también red, correo, nube e identidades?
- ¿Qué tiempos de respuesta se comprometen por contrato (SLA)?
- ¿Qué reportes recibiré y con qué frecuencia?
Cómo lo hacemos en Viva
Desde nuestro centro de operaciones en Panamá operamos Vi-SOC 24/7 y Vi-MDR / XDR para empresas de toda la región, con respuesta a incidentes críticos en menos de 15 minutos, SLA definido y reportes periódicos. Diseñamos la combinación adecuada para cada cliente, sin duplicar funciones ni costos.
¿Quieres saber qué necesita tu empresa? Conoce nuestros servicios gestionados o habla con un ingeniero.